Resposta direta
Sim. O ganho aparece num ponto específico: quando sua senha já vazou e está nas mãos de outra pessoa, é o segundo fator que impede o acesso à conta. A CISA descreve o 2FA exatamente assim — se um atacante compromete um fator, como a senha, ele continua sem conseguir cumprir a segunda exigência de autenticação.
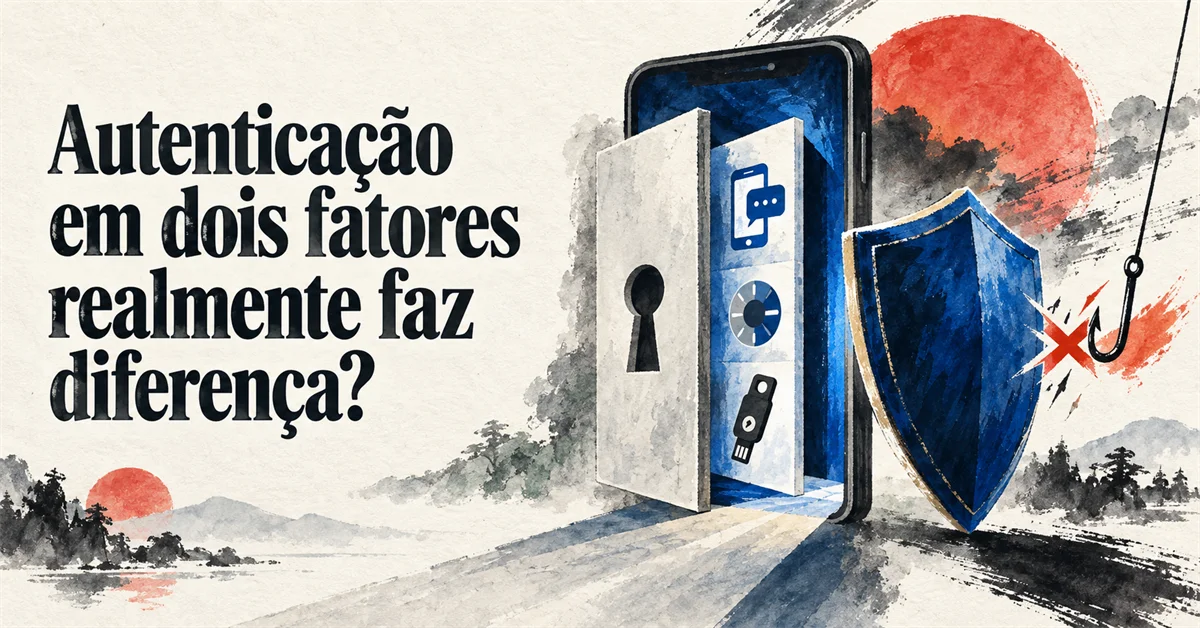
O que muda é que nem todo segundo fator protege do mesmo jeito. Código por SMS, código gerado em aplicativo e chave física bloqueiam coisas diferentes.
Por que essa é a resposta
Vazamento de senha é comum e não depende de você errar. Segundo o CERT.br, programas espiões instalados no computador, mensagens falsas que imitam um site conhecido e a observação do teclado estão entre as formas de descobrir uma senha alheia. É por isso que o CERT.br trata a verificação em duas etapas como uma camada adicional, e não como substituta de uma boa senha — o que fazer com a senha em si está em Gerenciador de senhas vale a pena?
O segundo fator cobre exatamente a parte da senha que não depende do seu cuidado. Se ela aparece num vazamento de dados e alguém tenta entrar no serviço, a tentativa para ali. Não porque a senha deixou de ser conhecida, mas porque ela sozinha passou a não bastar.
O que o 2FA bloqueia e o que não bloqueia
Não bloqueia o golpe em que o criminoso pega a senha e o código ao mesmo tempo. Numa página falsa, digitados na hora, os dois vão para o golpista na mesma sessão. A CISA descreve o FIDO/WebAuthn, protocolo das chaves físicas e passkeys, como a única autenticação resistente a phishing amplamente disponível, e explica o motivo: quando alguém é induzido a entrar num site falso, o protocolo bloqueia a tentativa.
Não bloqueia o código repassado pelo próprio usuário. Quem recebe uma ligação de alguém se passando por funcionário do banco e dita o código lido na tela entrega a segunda etapa de bom grado. O CERT.br tem uma orientação específica sobre isso: não informe códigos de verificação para outras pessoas.
Não bloqueia a troca de chip. Na fraude conhecida como SIM swap, o criminoso convence a operadora a transferir o número para outro chip e passa a receber as mensagens de texto dirigidas à vítima, junto com os códigos de autenticação enviados por SMS.
Onde a resposta muda
Muda conforme o segundo fator, e essa é a parte que costuma passar em branco.
- Código por SMS. Depende da sua linha telefônica. Se o número cai na mão de outra pessoa, o código cai junto.
- Código gerado em aplicativo. Não depende da linha nem da rede da operadora, o que elimina o problema do SIM swap. Se a pessoa digitar o código numa página falsa, ele ainda pode ser capturado.
- Chave física e passkey. São os métodos que o CISA classifica como resistentes a phishing. A troca da senha pela passkey é o assunto de Senha ou passkey: o que muda na prática? Como contrapartida, exigem comprar um dispositivo, no caso da chave física, ou configurar a passkey no celular ou no computador.
Nem todo serviço oferece os três. Onde só existe SMS, o ganho sobre não ter nada continua real; a ordem prática é usar o mais forte que a conta aceita e reavaliar quando ela passar a oferecer algo melhor.
Pontos de atenção
A recuperação da conta é o ponto fraco mais explorado. Se é possível redefinir a senha por um código enviado ao seu telefone ou a um e-mail sem proteção, o segundo fator da conta principal não resolve o caminho inteiro.
"Tenho 2FA" não diz qual 2FA. Dizer que a conta está protegida sem saber se o segundo fator é SMS ou chave física é tratar como equivalentes métodos que a CISA coloca em níveis diferentes.
A proteção também não é absoluta. Ela cobre o acesso à conta; não cobre uma sessão já aberta no seu aparelho, nem um celular desbloqueado nas mãos de outra pessoa.
O que fazer com isso
Abra as configurações de segurança da sua conta de e-mail principal, a que recebe as recuperações de todas as outras, e veja quais métodos de segundo fator ela oferece hoje. Ative o mais forte da lista.
Na sequência, revise os métodos de recuperação e remova os mais fracos, especialmente o envio de código por SMS. Se o serviço aceitar chave física ou passkey, esse é o passo que fecha o golpe de phishing.
Experiências e dúvidas dos leitores
0 contribuiçãos da comunidade · como isto funciona
Seja o primeiro a compartilhar uma experiência ou tirar uma dúvida.
Compartilhe sua experiência ou tire uma dúvida